Vulnerabilidades Críticas en PHP 2026: Cómo Mitigar el RIESGO
Por César Juárez Díaz · · 4 min read
¿Por qué las dos vulnerabilidades críticas en PHP de 2026 amenazan la continuidad de su empresa?
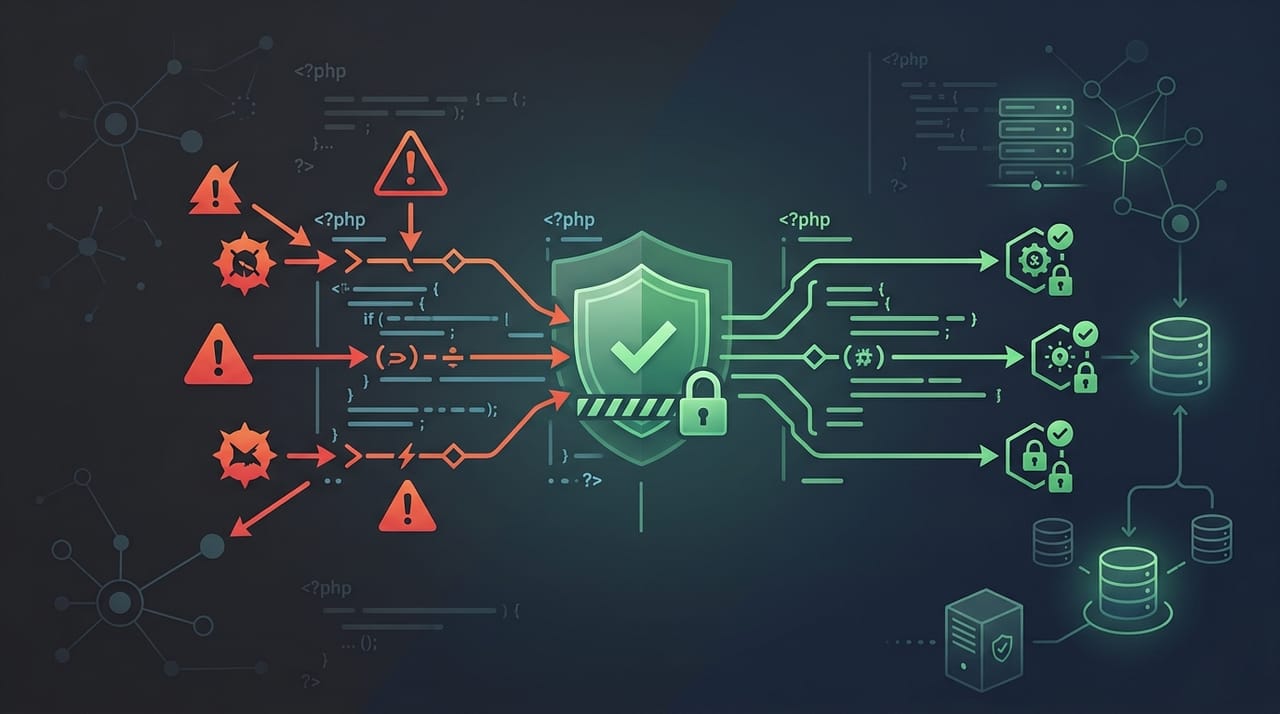
Las dos fallas críticas descubiertas en PHP permiten la ejecución remota de código (RCE) sin autenticación previa, lo que otorga a atacantes externos el control total sobre el servidor empresarial sin requerir credenciales ni permisos. Esto expone datos confidenciales, paraliza la operación y genera un riesgo financiero inmediato si no se aplican medidas correctivas urgentes.
La infraestructura digital de las empresas en crecimiento requiere mantenimiento constante. PHP, al impulsar una gran fracción del backend empresarial a nivel global, representa un vector de ataque directo cuando surgen fallas de este calibre. Para un perfil ejecutivo —CEO, CTO o Director de Operaciones—, esto trasciende lo técnico: es un problema directo de continuidad de negocio y reputación corporativa.
¿En qué consisten exactamente los errores en PHP según la documentación oficial?
Según la documentación oficial expuesta por el grupo PHP Project en sus avisos de seguridad (GHSA-w8hw-w9fx-j79w y GHSA-6wmf-4rv5-p3rp) y boletines internacionales como CERT-EU, estas vulnerabilidades identificadas bajo las claves CVE-2026-109618 y CVE-2026-109619 se explican de forma sencilla:
- Gestión inadecuada al agotar la memoria del servidor (CVE-2026-109618): Imagine un proceso que recibe un archivo o formulario pesado. Si el servidor se queda sin memoria de repente, el sistema interrumpe el proceso de manera abrupta antes de organizarlo bien. Al intentar limpiar el desorden, PHP confunde fragmentos de memoria vacíos o manipulados con datos legítimos, permitiendo que un atacante inyecte y ejecute sus propios comandos.
- Reutilización de estado interno corrupto (CVE-2026-109619): Los servidores optimizados suelen reutilizar procesos de fondo para atender múltiples peticiones seguidas y ahorrar recursos. Este error provoca que datos o variables borradas de una petición anterior "sigan flotando" en la memoria del servidor. Una petición posterior enviada por un atacante puede tomar el control de esa información residual y engañar al servidor para ejecutar código arbitrario.
Ambas fallas afectan prácticamente a todas las versiones no parcheadas de PHP (desde la versión 5.4 hasta la 8.5) y requieren actualizar a las versiones oficiales purgadas (PHP 8.2.35, 8.3.36, 8.4.27 o 8.5.12).
¿Cuál es el impacto operativo de una vulnerabilidad de Ejecución Remota de Código (RCE) sin autenticación?
Un fallo de Ejecución Remota de Código (RCE) no autenticado permite a un vector malicioso inyectar instrucciones directas en el intérprete del servidor mediante peticiones HTTP manipuladas. La gravedad radica en que el atacante no necesita ser usuario registrado del sistema para tomar control de los archivos, bases de datos y servicios conectados.
Para medir el impacto real en términos de negocio, en Apselom aplicamos nuestro Índice de Exposición a Vulnerabilidades Operativas (IEVO):
- Fórmula IEVO:
IEVO = (Criticidad del Sistema [1-5] × Accesibilidad Pública [1-3]) / Tiempo de Respuesta a Parche (días)
Cuando el valor de IEVO supera 0.75, la infraestructura entra en Zona Roja de Compromiso Inminente. Una vulnerabilidad RCE pública coloca automáticamente la Accesibilidad y Criticidad en niveles máximos (5 × 3 = 15). Si la empresa tarda más de 20 días en desplegar un parche o mitigar el entorno, el riesgo de filtración o secuestro de datos alcanza casi la certeza estadística.
Si su infraestructura actual no cuenta con monitoreo activo o el equipo interno se encuentra saturado para desplegar remediaciones a medida, coordinar apoyo a través deOutsourcing TI especializadopermite asegurar la capacidad técnica inmediata para proteger el núcleo del negocio.
¿Por qué la prevención reactiva ya no es suficiente para la arquitectura de software empresarial?
Tratar las actualizaciones de seguridad como parches aislados genera deuda técnica acumulada y expone las aplicaciones a ataques de día cero (zero-day). La arquitectura moderna exige unaConsultoría TI estructuradaque identifique de forma sistemática los patrones de riesgo antes de que se conviertan en incidentes.
En Apselom ayudamos a las organizaciones a migrar de un modelo reactivo a uno preventivo mediante la Detección de Patrones de Proceso, donde identificamos flujos vulnerables, cuellos de botella e integramos IA para predecir fallas y automatizar la validación de código.
Bash
# Ejemplo de verificación de versión de PHP en servidor
php -v

# Salida esperada en entorno protegido (Asegurar build actualizado)
PHP 8.3.36 (cli) (built: 2026)
Copyright (c) The PHP Group
Zend Engine v4.3.36, Copyright (c) Zend Technologies
Cuando los sistemas legados o los marcos de trabajo antiguos impiden aplicar un parche de actualización directa sin romper la aplicación, la solución requiere unDesarrollo de software a medidapara refactorizar los componentes críticos, encapsular la lógica de negocio y garantizar compatibilidad con versiones seguras de PHP.
¿Cómo responder ante las vulnerabilidades PHP 2026 si eres cliente o aún no trabajas con Apselom?
La respuesta técnica ante este hallazgo debe ser inmediata, ejecutando acciones correctivas divididas en tres fases inmediatas: Aislamiento, Remediación y Auditoría de Procesos.
Si ya eres cliente activo en Apselom Nexus
Si tu empresa opera dentro del ecosistema Apselom Nexus, nuestros equipos de ingeniería ya han aplicado los protocolos de aislamiento de tráfico y reglas WAF preliminares. El equipo de soporte se pondrá en contacto directo mediante la plataforma para confirmar la ventana de despliegue del parche final sin interrupción de servicio.
Si aún no eres cliente de Apselom Nexus
Si tu infraestructura PHP actual fue desarrollada por terceros o no cuenta con mantenimiento continuo, tu sistema está expuesto a este vector RCE. Estamos listos para intervenir de inmediato:
- Evaluación de Impacto en 24h: Analizamos la arquitectura de tus servidores y aplicamos mitigaciones temporales.
- Plan de Acción Correctiva: Actualizamos, refactorizamos y blindamos el código fuente sin detener tus operaciones.
- Integración a Apselom Nexus: Incorporamos tu plataforma a nuestro modelo de gestión continua para evitar futuras interrupciones por fallas de día cero.
¿Listo para modernizar tu operación con software a medida e IA?
Evaluamos la arquitectura tecnológica y los procesos clave de tu negocio en una sesión técnica de 60 minutos. Sin costo ni compromiso comercial.